
Cara Membaca Session Token Baileys untuk Developer SaaS WhatsApp
 Linktochat
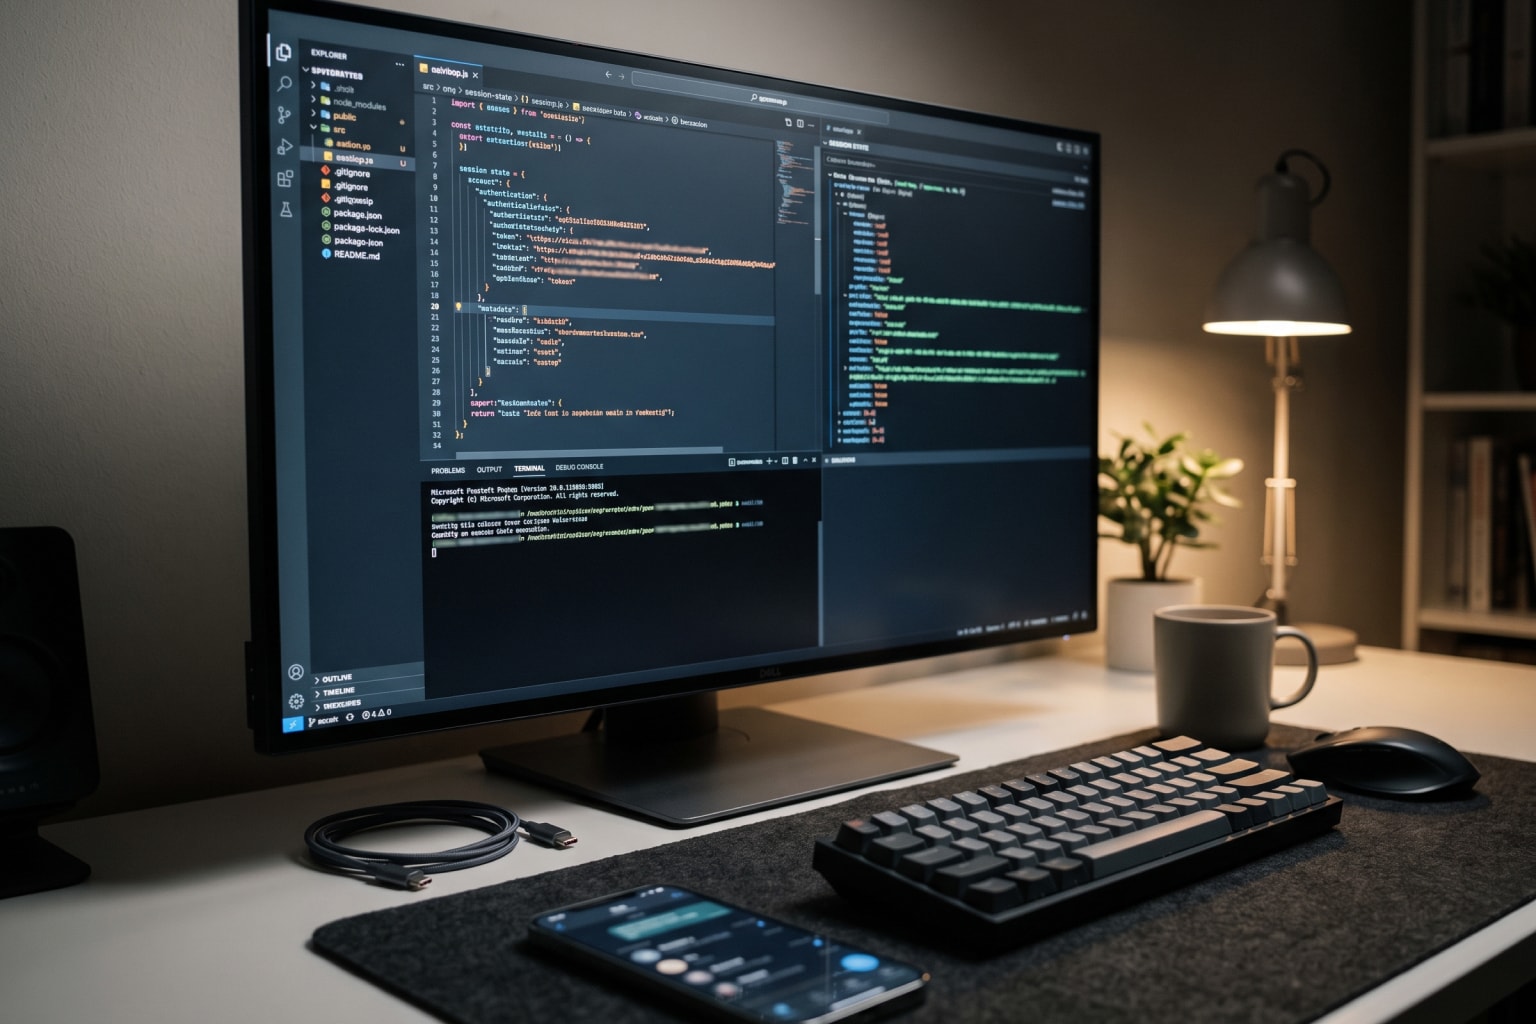
Membangun platform Software as a Service (SaaS) berbasis WhatsApp di Indonesia merupakan peluang bisnis yang menjanjikan. Banyak UMKM dan enterprise mengandalkan WhatsApp sebagai saluran penjualan utama, sehingga kebutuhan akan otomatisasi pesan, manajemen Customer Service (CS), hingga integrasi iklan sangat tinggi. Bagi para developer Node.js, pustaka (library) Baileys sering menjadi pilihan karena kecepatannya dan fleksibilitasnya tanpa perlu menggunakan browser headless seperti Puppeteer atau Playwright.
Namun, salah satu tantangan terbesar saat mengembangkan aplikasi berbasis Baileys untuk skala besar (multi-tenant SaaS) adalah manajemen authentication state atau session token. Jika aplikasi Anda mengalami pembacaan session token yang keliru, koneksi WhatsApp pengguna akan sering terputus (disconnected), membutuhkan QR code ulang, atau bahkan mengalami kebocoran kredensial session. Artikel ini akan membahas secara mendalam bagaimana cara membaca session token Baileys dengan benar, mengamankannya di database, serta mengaitkannya dengan strategi pertumbuhan bisnis dan tracking konversi iklan.
Mengapa Pengelolaan Session Baileys Menjadi Kunci Utama SaaS WhatsApp?
Saat Anda menjalankan iklan berbayar seperti Facebook Ads atau Google Ads yang mengarahkan prospek langsung ke WhatsApp, keandalan koneksi adalah segalanya. Bayangkan sebuah toko online mengalokasikan anggaran iklan sebesar Rp 10.000.000 per bulan. Dari anggaran tersebut, mereka mendapatkan 1.000 klik ke link WhatsApp. Jika server SaaS yang Anda bangun mengalami kegagalan membaca session token Baileys dan koneksi terputus saat ratusan pesan masuk serentak, maka calon pembeli tidak akan terlayani.
"Koneksi WhatsApp yang terputus selama 1 jam saat jam sibuk iklan dapat menyebabkan kebocoran omzet hingga puluhan juta rupiah, serta menurunkan skor relevansi iklan akibat rasio respons yang buruk."
Sebagai developer SaaS, Anda bertanggung jawab memastikan bahwa kredensial autentikasi WhatsApp yang tersimpan dapat dipulihkan kapan saja tanpa perlu meminta pengguna memindai ulang kode QR setiap kali server Anda di-restart atau di-deploy ulang.
Memahami Struktur Session State pada Baileys (Multi-File Auth)
Baileys tidak memakai istilah "token". Yang dikelola adalah authentication state, yaitu dua bagian: creds (kredensial akun dan kunci pairing) dan keys (kunci kriptografi yang dibaca dan ditulis Baileys selama sesi berjalan).
Untuk contoh dan pengembangan awal, Baileys menyediakan fungsi useMultiFileAuthState yang memecah kredensial menjadi beberapa file JSON terpisah di satu folder. Dokumentasi Baileys menegaskan fungsi ini hanya contoh: komentar di source code-nya menyebut tidak direkomendasikan untuk penggunaan produksi selain mungkin untuk sebuah bot, dan baileys.wiki menyarankan Anda selalu membuat auth state sendiri.
Dalam folder autentikasi Baileys, Anda akan menemukan beberapa komponen file penting:
- creds.json: Berisi kredensial akun utama, seperti informasi akun (me), kunci pasangan publik/privat (noise key dan signed identity key), registration ID, dan data pairing. File ini wajib dibaca saat inisialisasi awal.
- app-state-sync-key-*.json: Menyimpan kunci untuk sinkronisasi state aplikasi (seperti pesan yang disematkan atau kontak yang diblokir).
- pre-key-*.json: Kunci kriptografi pra-generate yang digunakan untuk protokol enkripsi end-to-end Signal Protocol.
- session-*.json: Menyimpan state sesi komunikasi individual dengan kontak lain.
- Jenis key lain: Baileys juga mengenal sender-key, sender-key-memory, app-state-sync-version, lid-mapping, device-list, tctoken, dan identity-key. Semuanya mengikuti pola nama file tipe-id.json pada folder.
Untuk kebutuhan SaaS yang menyimpan session di database seperti PostgreSQL, MySQL, atau Redis, membaca file-file ini langsung dari disk lokal server tidak direkomendasikan karena membatasi kemampuan horizontal scaling server Anda. Baileys sendiri menyebut implementasi file ini memakai banyak operasi IO.
Langkah Praktis Membaca dan Menyimpan Session Token Baileys
Untuk membaca session Baileys dari database (bukan dari direktori file lokal), Anda perlu membuat pengelola state kustom (Custom Auth State Handler). Berikut enam langkah alurnya:
Langkah 1: Muat atau Buat Creds
Saat instance socket Baileys dibuat, fungsi autentikasi akan meminta objek creds. Jika session sudah pernah dibuat sebelumnya, objek ini harus dibaca dan diparsing dari format JSON yang tersimpan di database Anda. Jika belum ada, buat kredensial baru dengan initAuthCreds(), seperti yang dilakukan implementasi contoh Baileys saat creds.json tidak ditemukan. Karena kredensial memuat data biner, gunakan BufferJSON saat serialisasi agar data tidak rusak pada proses simpan dan baca.
Langkah 2: Implementasikan keys.get
Baileys akan memanggil fungsi helper get(type, ids) secara otomatis untuk mengambil kunci kriptografi spesifik. Fungsi ini harus mampu mengambil data JSON dari tabel database berdasarkan kombinasi tenant_id, type, dan id. Kembalikan objek yang memetakan setiap id ke nilainya, dan isi null untuk id yang tidak ditemukan. Khusus tipe app-state-sync-key, implementasi contoh Baileys mengonversi data tersimpan kembali menjadi objek protobuf AppStateSyncKeyData.
Langkah 3: Implementasikan keys.set
Baileys memanggil set(data) saat kunci dibuat, diperbarui, atau dihapus. Pada implementasi contoh, nilai yang terisi ditulis dan nilai kosong menghapus data. Terapkan perilaku yang sama pada database Anda: simpan dengan upsert, hapus baris bila nilainya kosong.
Langkah 4: Simpan Creds Saat creds.update
Setiap kali terjadi handshake atau pembaruan kredensial, Baileys memicu event creds.update. Anda harus mendengarkan (listen) event ini untuk memperbarui data creds di database Anda. Pola resminya adalah mendaftarkan fungsi penyimpan pada event tersebut, misalnya sock.ev.on("creds.update", saveCreds), dengan saveCreds menulis ke database, bukan ke file.
Langkah 5: Tambahkan Cache untuk Mengurangi Query
Baileys menyediakan makeCacheableSignalKeyStore untuk membungkus key store Anda dengan cache. Pada source code-nya, cache bawaan menyimpan key selama sekitar 5 menit dan hanya mengambil dari database untuk id yang belum ada di cache. Ini membantu menekan jumlah query ke database saat banyak sesi aktif.
Langkah 6: Tangani Reconnect Setelah Scan QR
Setelah pengguna memindai QR code, WhatsApp memutus koneksi supaya kredensial bisa diajukan ulang. Menurut baileys.wiki ini bukan error. Pada listener connection.update, bila koneksi tertutup dengan kode DisconnectReason.restartRequired, buat socket baru karena socket lama tidak lagi berguna. Jika tidak ditangani, pengguna baru akan tampak langsung terputus.
Struktur Tabel yang Disarankan
Berikut adalah contoh struktur data dasar yang disarankan untuk menyimpan session Baileys di database SaaS Anda. Ini rancangan contoh, bukan format wajib dari Baileys.
Kolom | Tipe | Fungsi |
tenant_id | UUID atau string | Pemilik session. Setiap query wajib memakai kolom ini agar data antar pelanggan tidak tercampur. |
type | string | Bisa berisi "creds" atau jenis key Baileys seperti pre-key, session, sender-key, dan app-state-sync-key. |
id | string | ID key dari Baileys. Untuk creds, isi dengan nilai tetap. |
data | JSON atau teks terenkripsi | Isi session hasil serialisasi dengan BufferJSON. |
updated_at | timestamp | Membantu debugging dan audit kapan session terakhir berubah. |
Gunakan kombinasi tenant_id, type, dan id sebagai primary key, sehingga setiap key cukup di-upsert tanpa pencarian tambahan.
Mengamankan Session Token di Database
Isi creds dan keys adalah kredensial akun WhatsApp milik pelanggan Anda, jadi perlakukan sama ketatnya dengan password. Berikut praktik umum yang disarankan (bukan persyaratan dari Baileys):
- Enkripsi data at rest: enkripsi kolom data dengan kunci yang disimpan terpisah dari database, misalnya di secrets manager atau KMS.
- Isolasi per tenant: pastikan setiap query memakai tenant_id, dan batasi akses aplikasi hanya ke tabel session.
- Jangan menulis isi session ke log: log dan error tracker sering lebih mudah bocor daripada database.
- Backup terenkripsi dan akses terbatas: backup berisi kredensial yang sama dan harus dilindungi setara.
- Siapkan prosedur insiden: bila kredensial diduga bocor, minta pemilik akun melepas perangkat tertaut dari aplikasi WhatsApp, lalu hapus session dari database Anda.
Risiko Memakai Baileys untuk SaaS dan Alternatif Resmi
Sebelum membangun produk komersial di atas Baileys, pahami batasannya. README resmi Baileys menyatakan proyek ini tidak berafiliasi, diizinkan, atau didukung secara resmi oleh WhatsApp. Pengelolanya juga tidak menyetujui penggunaan yang melanggar Terms of Service WhatsApp dan tidak menganjurkan pengiriman pesan massal atau otomatis.
- Tanpa jaminan dukungan: karena tidak resmi, tidak ada jaminan stabilitas atau kompatibilitas jangka panjang dari WhatsApp.
- Penyimpanan jadi tanggung jawab Anda: baileys.wiki menyebut belum ada auth state pihak ketiga yang dipelihara aktif, jadi rancangan penyimpanan dan keamanan seperti pada artikel ini harus Anda bangun dan rawat sendiri.
- Alternatif resmi: WhatsApp Business API (WABA) dari Meta adalah jalur resmi untuk bisnis. Biayanya per pesan dan perlu diperhitungkan sejak awal.
[Baca juga: Skema Harga WhatsApp Business API (WABA): Kini Per Pesan]
Mengaitkan Koneksi yang Stabil dengan Tracking Konversi Iklan
Koneksi yang stabil hanya separuh pekerjaan. Setelah chat masuk, Anda tetap perlu tahu iklan mana yang menghasilkan chat dan closing. Di sinilah LinkToChat.id membantu bisnis dan agency Anda:
- Tautan WhatsApp terlacak: membaca parameter utm_campaign untuk mengenali kampanye asal chat.
- Filter bot dan ghost lead: menyaring klik tidak valid sebelum masuk ke tim CS.
- Page Rotator: membagi chat ke tim CS berdasarkan jadwal shift, porsi per CS, dan beban kerja.
- Event konversi: mengirim data closing ke Meta lewat Conversions API dan ke Google Ads lewat impor key event GA4.
Mulai lacak iklan yang benar-benar menghasilkan closing. Coba LinkToChat.id gratis selama 7 hari tanpa perlu kartu kredit.
Blog & Insight Lainnya
Ubah Iklan Anda Jadi Penjualan Nyata di WhatsApp
Ubah Iklan Anda Jadi Penjualan Nyata di WhatsApp
- Lacak Klik Nyata vs Klik palsu
- Rotasi Chat Otomatis ke Tim CS
- Halaman Bio Link Premium
- Lapor Konversi ke FB & Google Ads
- Coba Gratis 7 Hari, Tanpa Kartu Kredit
